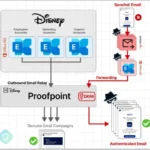
EchoSpoofing campaign exploits Proofpoint vulnerability
An unknown attacker exploited a vulnerability in Proofpoint’s email routing settings to send mass fraudulent messages impersonating well-known companies such as Best Buy, IBM, Nike, and Walt Disney....
Apache superset security update: addressing CVE-2024-34693
The Apache Software Foundation has released critical security updates to mitigate an arbitrary file read vulnerability (CVE-2024-34693) in Apache Superset. This vulnerability could enable attackers to read arbitrary...
False File Immutability (FFI) Vulnerability
A newly discovered vulnerability class, termed “False File Immutability” (FFI), has been identified by Gabriel Landau of Elastic Security, exposing a significant flaw in Windows Code Integrity (CI)....
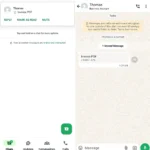
WhatsApp Messenger for Android vulnerability allows malicious apps to disguise as PDF files
In a recent discovery that has raised concerns within the cybersecurity community, malware analyst @0x6rss identified a significant security issue in WhatsApp Messenger for Android. This vulnerability allows...
Parallels Desktop Faces Critical Security Vulnerability – Swift Action Required
Parallels Desktop's Urgent Call for Cybersecurity Vigilance Amidst CVE-2023-50226
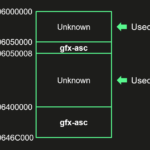
Unprecedented iPhone Espionage Campaign Unveiled: Operation Triangulation Exposes Apple’s Achilles’ Heel
The Most Sophisticated iPhone Espionage Campaign, Exploiting Undisclosed Apple Chip Functions and Posing Unprecedented Cybersecurity Challenges
Critical Vulnerability in QNAP’s VioStor NVR Devices Raises Alarms in Cybersecurity Landscape
The Exploitation of CVE-2023-47565 in QNAP's VioStor NVR Devices Reveals Critical Vulnerabilities and Ignites Urgent Calls for Firmware Upgrades and Enhanced Network Security Measures
Secure Networking: OpenSSH Vulnerabilities Exposed
Malicious Actors Exploit ProxyCommand Features to Inject Arbitrary Commands, Prompting Urgent Updates for OpenSSH and libssh Users